Домашний lab: зачем нужен тестовый стенд и что на нем разворачивать
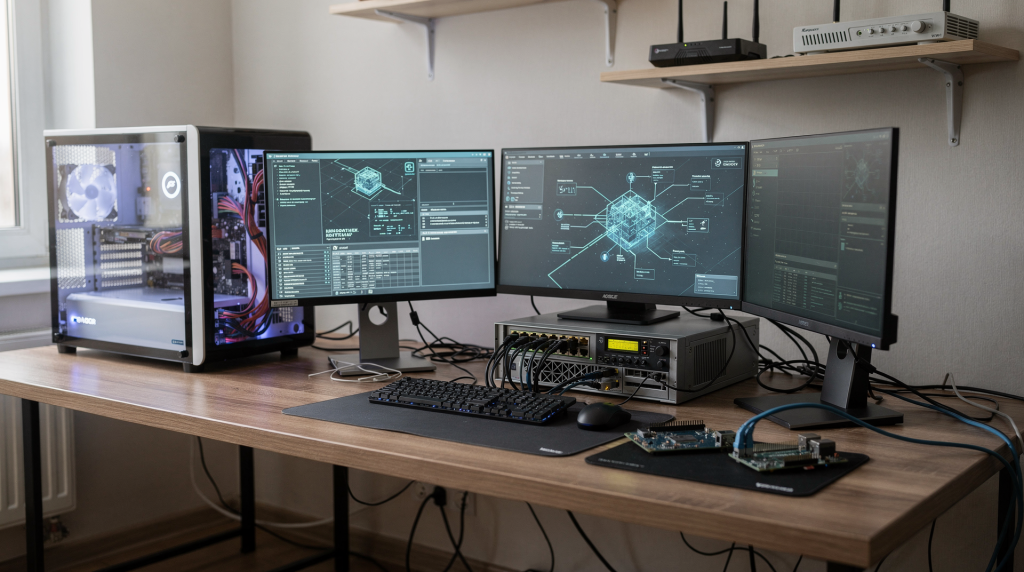
Когда в квартире уже крутятся Home Assistant, Jellyfin, NAS на Proxmox и десяток контейнеров, любое изменение конфигурации напоминает сапёрную работу. Одно неверное обновление Zigbee-интеграции или неудачный docker-compose up — и умный дом перестаёт реагировать на выключатели, а домашний кинотеатр теряет библиотеку. Именно для таких ситуаций и нужен домашний lab: изолированная среда, где можно сломать всё что угодно, не затронув основную инфраструктуру. Это не игрушка, а страховка от дорогих ошибок, которая экономит время, нервы и деньги — вместо экспериментов на основном NAS, роутере или умном доме вы сначала обкатываете всё на отдельной площадке.
Что такое домашний lab и чем он полезен
По сути, домашний lab — это песочница для вашей IT-инфраструктуры. Это может быть старый ноутбук в углу, мини-ПК на полке, отдельная виртуалка на Proxmox или целый сервер в стойке, если позволяет место. Главное — он живёт в собственной сети (часто в отдельном VLAN), изолирован от боевых сервисов и позволяет безбоязненно экспериментировать: пересобирать ядро, пробовать новые версии Home Assistant, тестировать миграцию базы данных или настраивать сложный reverse proxy с аутентификацией. Смысл именно в праве на ошибку: всё, что развёрнуто в lab, можно в любой момент уничтожить и поднять заново, не вызывая гнев домочадцев.
Зачем он нужен на практике
На практике lab закрывает сразу несколько критичных задач.
- Проверка новых сервисов до запуска в продакшен-доме. Прежде чем запустить Paperless-ngx или Vaultwarden на основном сервере, я разворачиваю их в lab, проверяю потребление памяти, совместимость с остальным стеком и удобство резервного копирования.
- Тестирование обновлений Home Assistant, NAS, Docker-образов и ОС. Home Assistant выкатывает релизы каждый месяц, и далеко не все они проходят гладко — особенно если у вас зоопарк из Zigbee-устройств от разных вендоров. В lab можно сначала обновить копию, прогнать автоматизации и только потом переносить изменения в боевую среду. То же касается мажорных апдейтов Proxmox, DSM на Synology или перехода с Docker Compose на Kubernetes.
- Обкатка резервного копирования и восстановления из бэкапа. Лабораторная среда позволяет отработать восстановление всей системы: от отдельного контейнера до целой виртуальной машины, включая проверку целостности базы данных и переподключение к сети. Без этого резервные копии — просто файлы, в которые вы верите.
- Понимание, как ведут себя VLAN, DHCP, DNS, VPN и reverse proxy. Настройка VLAN для IoT, гостевого Wi-Fi, сегментация трафика камер видеонаблюдения, проброс портов через reverse proxy с Let’s Encrypt — всё это можно и нужно сначала отладить в lab, особенно если в доме используется управляемый коммутатор и точки доступа с поддержкой множества SSID.
- Обучение на реальной конфигурации, а не на абстрактных схемах. Никакие статьи не заменят опыта, когда вы своими руками поднимаете DHCP-сервер на dnsmasq, настраиваете WireGuard-туннель или разбираетесь, почему Zigbee-координатор теряет пакеты при включении микроволновки.
- Держать под контролем то, что потом станет основой умного дома. Вы точно знаете, как поведёт себя система при отказе одного из компонентов, и можете заранее предусмотреть failover или ручное переключение.
Когда домашний lab действительно нужен
Lab не является обязательным атрибутом для каждого, кто пользуется Wi-Fi. Если вся ваша домашняя автоматизация сводится к одной умной лампочке, а из серверного оборудования — только роутер провайдера, то отдельный стенд действительно избыточен. Но как только в доме появляется NAS, на котором хранятся семейные фото и резервные копии ноутбуков, или Home Assistant, управляющий светом и климатом, цена ошибки резко возрастает. Добавьте сюда медиасервер, к которому привыкли все члены семьи, собственный DNS-фильтр вроде AdGuard Home и пару камер видеонаблюдения — и вы уже не можете позволить себе роскошь экспериментов на живую. В такой ситуации lab окупается после первого же предотвращённого даунтайма.
Типичные сценарии
| Сценарий | Что проверять в lab |
|---|---|
| Переезд на self-hosted | Совместимость Docker-образов, стратегия бэкапов, reverse proxy с Let’s Encrypt, доступ из локальной сети и через интернет |
| Умный дом | Home Assistant, Zigbee2MQTT, MQTT, интеграции, автоматизации, поведение при обновлении |
| Домашняя сеть | VLAN (например, 10 — основная, 20 — IoT, 30 — гостевая), DHCP-резервирование, изоляция multicast, DNS-фильтрация |
| Медиасервер | Jellyfin, аппаратное транскодирование, доступ с ТВ и телефонов, работа субтитров |
| Хранилище | NAS, синхронизация, snapshots, восстановление данных, тест дедупликации |
| Удаленный доступ | VPN (WireGuard/Tailscale), туннели, безопасность, правила доступа к подсетям |
Когда можно обойтись без него
- Если нужен только один сервис и нет планов расширяться.
- Если всё уже работает стабильно, а изменений не планируется.
- Если нет желания и времени обслуживать еще один узел.
- Если бюджет совсем ограничен и важнее сначала собрать базовую инфраструктуру.
Но как только появляется желание разобраться, как всё устроено внутри, или потребность в стабильности, lab становится необходимостью.
Что считать хорошим домашним lab
Хороший lab оценивается не гигагерцами и терабайтами, а тем, насколько легко в нём ошибаться. Ключевые свойства:
- Изолированность от основной инфраструктуры. В идеале отдельный VLAN, в котором multicast и broadcast не уходят в основную сеть, а файрвол запрещает любые соединения к боевым серверам.
- Возможность быстро откатить изменения. Снапшоты виртуальных машин или контейнеров, git-репозиторий с конфигурациями, инфраструктура как код.
- Понятная структура сервисов. Чтобы через месяц не гадать, зачем был запущен этот контейнер.
- Резервное копирование. Конфиги и данные должны быть продублированы хотя бы на отдельный диск.
- Наблюдаемость: логи, метрики, алерты. Минимум — Grafana + Prometheus + уведомления в Telegram о перегрузке.
- Низкая цена ошибки. Если что-то пошло не так, вы теряете максимум час времени, а не доступ к умному дому.
Минимальный набор
- Один компьютер или мини-ПК (x86, 4–8 ГБ ОЗУ, SSD от 128 ГБ).
- Гипервизор (Proxmox VE) или чистый Debian/Ubuntu Server.
- Docker или LXC-контейнеры.
- Простая схема сети: отдельный порт коммутатора в тестовом VLAN.
- Отдельное хранилище под бэкапы: внешний USB-диск, старая NAS-шайба или облачное объектное хранилище.
- Документация хотя бы в заметках: Markdown-файл в локальном git-репозитории с IP-адресами, паролями (зашифрованными) и последовательностью запуска.
Хороший практический принцип
Правило, которое я вывел для себя: любой сервис должен разворачиваться с нуля за один вечер, используя только конфигурационные файлы и скрипты. Если для восстановления требуется полдня гуглить ошибки или вспоминать неочевидные настройки ядра — сервис ещё не готов к боевой эксплуатации. Сначала отлаживаем процедуру в lab, потом переносим в прод.
На чем строить домашний lab
1. Старый ПК или офисный системник
Идеальный кандидат — списанный офисный ПК вроде HP EliteDesk или Dell OptiPlex с процессором Intel Core i5 6-го поколения. За символические деньги получаете машину, которая тянет Proxmox с десятком легковесных виртуалок.
Плюсы:
- дешево или бесплатно;
- достаточно для Proxmox, Docker, NAS-экспериментов;
- легко заменить диск, память, блок питания, добавить сетевую карту.
Минусы:
- шум кулеров (особенно если блок питания не родной);
- энергопотребление 30–50 Вт в простое — для круглосуточной работы ощутимо;
- габариты — в квартире не всегда найдётся место для ещё одного системника;
- старые комплектующие могут подвести в самый неподходящий момент.
2. Мини-ПК
Мини-ПК на базе Intel N100 или старшие NUC’и — мой любимый вариант для квартиры. Бесшумные, потребляют 6–10 Вт, помещаются на ладони. Я использую Beelink Mini S12 Pro: на нём крутятся Home Assistant OS в виртуалке, MQTT-брокер, WireGuard и пара десятков Docker-контейнеров.
Плюсы:
- тихий (часто полностью пассивное охлаждение);
- компактный;
- мало потребляет;
- хорошо подходит для домашнего сервера, VPN, Home Assistant, DNS, Docker.
Минусы:
- ограничение по дискам (обычно один M.2 и один SATA);
- не всегда удобно ставить несколько накопителей;
- иногда сложнее с апгрейдом оперативной памяти.
3. Настоящий сервер или NAS
Это вариант для тех, кто уже понимает свои потребности и готов мириться с компромиссами. Мощный NAS вроде Synology DS920+ с поддержкой виртуальных машин тоже может стать базой для lab, но я рекомендую выделять отдельную машину, чтобы не нарушать изоляцию.
Плюсы:
- больше памяти, дисков и сетевых возможностей;
- удобно для виртуализации, хранилищ, сложных стендов;
- лучше для нескольких сервисов одновременно.
Минусы:
- шум;
- энергопотребление;
- цена;
- часто избыточен для обычной квартиры.
Что разворачивать в домашнем lab
Ниже — набор сервисов, которые реально полезны в домашней инфраструктуре. Не обязательно поднимать всё сразу. Лучше собрать основу и расширять её по мере необходимости.
Базовый стек для старта
Proxmox VE
Proxmox VE — это не просто гипервизор, а комбайн для виртуализации с поддержкой LXC-контейнеров и ZFS из коробки. В lab он позволяет создавать легковесные контейнеры для каждого сервиса, мгновенно делать снапшоты перед опасными изменениями и клонировать виртуальные машины для тестирования. Например, перед обновлением Home Assistant я клонирую виртуалку, обновляю клон, проверяю работу Zigbee-интеграции, и только потом применяю изменения к оригиналу. Без Proxmox такой фокус потребовал бы ручного копирования образа и долгой настройки.
Docker
Docker в lab — это стандарт де-факто для self-hosted сервисов. Вместо того чтобы захламлять хост-систему зависимостями, вы описываете сервис в compose-файле и запускаете одной командой. Для lab это означает, что можно быстро развернуть тестовый экземпляр Vaultwarden, проверить миграцию с KeePass, а затем так же быстро удалить его без следов. Важно: в lab я всегда использую отдельные docker-сети и volume, чтобы случайно не пересечься с боевыми контейнерами.
Reverse proxy
В lab reverse proxy (обычно Nginx Proxy Manager или Traefik) нужен не только для красивого доступа по доменным именам, но и для отработки HTTPS-сертификатов, правил перенаправления и аутентификации. Например, я тестирую, как будет работать доступ к Home Assistant через поддомен hass.lab.local с самоподписанным сертификатом, прежде чем выставлять его наружу через Cloudflare Tunnel.
VPN
WireGuard или Tailscale в lab позволяют безопасно подключаться к тестовой среде извне, не открывая порты на основном роутере. Это особенно удобно, когда нужно проверить доступ к сервису с мобильного устройства, находясь вне дома. В lab я всегда настраиваю отдельный VPN-сервер, чтобы не перегружать боевой.
Система резервного копирования
Бэкапы в lab — это не просто копирование файлов. Я использую Proxmox Backup Server для инкрементальных бэкапов виртуальных машин и BorgBackup для контейнеров. Обязательный ритуал: раз в месяц удаляю случайный контейнер и восстанавливаю его из бэкапа, засекая время. Если процесс занимает больше 15 минут — значит, схему нужно дорабатывать.
Что особенно полезно для умного дома
Home Assistant
Home Assistant в lab — это полноценная копия боевой инсталляции, но с отключёнными реальными устройствами. Я использую отдельный Zigbee-координатор (например, Sonoff Zigbee 3.0 USB Dongle Plus), привязанный только к lab-сети, и несколько тестовых датчиков и лампочек. Это позволяет безопасно проверять новые автоматизации, blueprints и кастомные интеграции, не рискуя оставить дом без света. Особенно ценно тестировать обновления: HA часто меняет поведение MQTT-сенсоров или требует ручной миграции, и лучше узнать об этом в lab, чем в три часа ночи.
Zigbee2MQTT
Zigbee2MQTT в связке с отдельным координатором — краеугольный камень отладки Zigbee-сети. В lab я могу экспериментировать с прошивками координатора, пробовать разные каналы, оценивать влияние новых устройств на mesh-сеть. Например, добавление десятка роутеров (лампочек) может кардинально изменить топологию, и lab позволяет смоделировать это без последствий.
MQTT-брокер
Mosquitto или EMQX в lab используется для изоляции потоков сообщений. Я настраиваю мосты между lab и боевым брокером, чтобы тестовые устройства не засоряли основные топики. Также проверяю сценарии с retain-сообщениями и QoS, которые в боевой среде могут вызвать лавину трафика при перезагрузке.
Node-RED
Node-RED незаменим для быстрого прототипирования автоматизаций. В lab я создаю flow, который, например, при срабатывании датчика движения отправляет уведомление в Telegram и включает свет, а затем переношу его в боевой HA, предварительно отладив все ноды и тайминги.
Что полезно для домашнего self-hosted
NAS-сценарии
В lab можно развернуть тестовый NAS на базе OMV или TrueNAS и отработать сценарии синхронизации, репликации и восстановления. Например, я проверяю, как поведёт себя синхронизация фото с телефонов при обрыве сети, или тестирую дедупликацию перед внедрением на основном хранилище.
Медиасервер
Jellyfin в lab позволяет экспериментировать с аппаратным транскодированием, не нагружая основной сервер. Я подключаю тестовую библиотеку из пары фильмов и проверяю, как ведёт себя клиент на телевизоре при разных кодеках, не рискуя сломать общий доступ.
Сервисы личной инфраструктуры
- Vaultwarden — тестирование миграции паролей и безопасного шаринга.
- Nextcloud — отработка обновлений и интеграции с OnlyOffice.
- Paperless-ngx — проверка OCR на разных языках и автоматической классификации.
- AdGuard Home или Pi-hole — отладка правил фильтрации без блокировки интернета всей семье.
- Мониторинг (Grafana + Prometheus + Loki) — наблюдение за ресурсами и логами.
- Заметки (Joplin, Trilium) и личные базы знаний.
С чего начать: практичная схема для новичка
Шаг 1. Выделить отдельное железо
Я рекомендую начать с мини-ПК на базе Intel N100 (например, Beelink EQ12) с 16 ГБ ОЗУ и NVMe-диском на 256 ГБ. Это обойдётся в 150–200 долларов и обеспечит бесшумную работу 24/7. Если бюджет минимален, подойдёт старый ноутбук с разбитым экраном — главное, чтобы он имел гигабитный Ethernet и работал от сети. Главное — не использовать основной рабочий ноутбук как постоянный сервер.
Шаг 2. Поставить гипервизор или Linux
Установите Proxmox VE. Даже если вы планируете использовать только Docker, Proxmox даст вам гибкость: всегда можно создать отдельную виртуалку для рискованных экспериментов, не затрагивая основной Docker-хост. Я использую установку на ZFS с одним диском — для lab этого достаточно. Если нужен один-два сервиса, можно обойтись Ubuntu Server или Debian с Docker.
Шаг 3. Настроить сеть
На управляемом коммутаторе (у меня TP-Link TL-SG108E) создайте отдельный VLAN, например, VLAN 99 с подсетью 192.168.99.0/24. Пропишите его на порту, куда подключён lab-сервер. На роутере настройте DHCP-сервер для этой подсети или используйте статический IP. Обязательно ограничьте доступ из lab-сети к основной: на межсетевом экране разрешите только SSH и, возможно, доступ к интернету для обновлений, но запретите любые соединения к боевым серверам. Также отключите IPv6 в lab-сети, если он не используется, чтобы избежать утечек.
Шаг 4. Поднять базовые сервисы
В первую очередь разверните LXC-контейнер с Docker и Portainer для удобного управления, установите Nginx Proxy Manager для тестового reverse proxy, настройте локальный DNS (например, через Pi-hole или AdGuard Home в lab-сети), и обязательно запустите систему мониторинга — хотя бы Grafana + Prometheus для отслеживания ресурсов. Добавьте один тестовый сервис, например, Vaultwarden, чтобы проверить всю цепочку.
Шаг 5. Проверить восстановление
Бэкап, который не проверяли на восстановлении, — это не бэкап, а надежда. В lab обязательно пробуют:
- восстановить контейнер из BorgBackup или снапшота;
- откатить конфиг из git-репозитория;
- поднять сервис на другом диске или виртуальной машине;
- вернуть доступ после имитации сбоя сети или питания.
Что важно предусмотреть заранее
Питание и шум
Для квартиры критичны два параметра: шум и энергопотребление. Даже тихий сервер с вентиляторами 40 мм будет раздражать ночью, если стоит в жилой комнате. Поэтому я выбираю безвентиляторные мини-ПК или, в крайнем случае, ставлю крупные тихоходные кулеры. Энергопотребление в простое должно быть не выше 15 Вт — это примерно 10–15 рублей в день. Обязательно подключите lab к UPS, хотя бы к тому же, что питает роутер и основной NAS, чтобы внезапное отключение электричества не убило файловую систему.
Диски и надежность
Для lab достаточно одного SSD, но если вы планируете хранить там важные тестовые данные, добавьте второй диск и настройте зеркало (ZFS mirror) или хотя бы регулярный бэкап на внешний носитель. Мониторинг SMART обязателен: я использую smartd с отправкой алертов в Telegram, чтобы вовремя узнать о деградации диска.
Изоляция от основной сети
Изоляция — это не просто отдельный VLAN, но и правильные правила файрвола. В моей конфигурации lab-сеть не имеет доступа к основной, кроме как через VPN-сервер внутри lab, к которому я подключаюсь с ноутбука. Широковещательный трафик (mDNS, SSDP) блокируется на коммутаторе, чтобы тестовый Home Assistant не пытался захватить управление реальными устройствами. Также я ограничиваю доступ к чувствительным сервисам по IP и отключаю ненужные протоколы.
Типовые ошибки в домашнем lab
Ошибка 1. Делать всё на одном единственном сервере
Запускать lab на том же сервере, что и основные сервисы — всё равно что делать операцию на себе без наркоза. У меня был случай, когда экспериментальный контейнер с базой данных повесил весь Proxmox-хост, и домашний NAS стал недоступен. После этого lab живёт строго на отдельной машине.
Ошибка 2. Игнорировать документацию
Через полгода вы забудете, зачем создавали тот или иной VLAN, какой пароль от MQTT-брокера и почему в cron висит странный скрипт. Я использую Git-репозиторий с описанием архитектуры и все конфиги храню в нём же. Даже короткие заметки сильно экономят время.
Ошибка 3. Ничего не удалять
Lab должен быть живым. Контейнеры, которые были запущены «просто попробовать» и забыты, создают беспорядок и потребляют ресурсы. Раз в месяц провожу ревизию: всё, что не запускалось 30 дней, — удаляю. Иначе стенд быстро превращается в свалку контейнеров.
Ошибка 4. Не проверять восстановление
Сделать бэкап легко. Восстановить его через полгода, когда что-то сломалось, — совсем другая история. Я раз в квартал устраиваю «пожарные учения»: удаляю случайную VM и восстанавливаю её с нуля, засекая время. Это дисциплинирует и выявляет проблемы с зависимостями.
Ошибка 5. Сразу строить «идеальную» архитектуру
Пытаться сразу внедрить Kubernetes, CI/CD и автоскейлинг в домашних условиях избыточно и приводит к тому, что lab начинает требовать больше времени на обслуживание, чем основная инфраструктура. Лучше рабочий простой стенд, чем сложная схема, которую не хочется обслуживать. Начните с простого: один хост, Docker Compose, ручной деплой.
Что разворачивать в первую очередь: практический набор
| Приоритет | Сервис | Зачем нужен |
|---|---|---|
| 1 | Docker | База для всех контейнеризированных приложений; позволяет быстро разворачивать и удалять сервисы без конфликтов |
| 2 | Система бэкапов | Защита конфигов и данных lab; обязательно с тестированием восстановления |
| 3 | Home Assistant | Песочница для автоматизаций и интеграций умного дома без риска для реальных устройств |
| 4 | MQTT | Брокер для отладки обмена сообщениями между IoT-устройствами и сервисами |
| 5 | Reverse proxy | Централизованный вход в lab-сервисы с HTTPS и удобными именами |
| 6 | Мониторинг | Понимание нагрузки и проблем; минимум — Grafana + Prometheus + алерты |
| 7 | VPN | Безопасный удалённый доступ к lab без открытия портов наружу |
| 8 | Jellyfin или Nextcloud | Практические сервисы, на которых можно отрабатывать миграцию и обновления |
Чек-лист перед запуском домашнего lab
- Есть отдельное железо или выделенная виртуальная среда с гарантией изоляции.
- Понятно, что будет тестироваться в первую очередь.
- Настроен доступ по SSH (только по ключу, не по паролю).
- Есть план резервного копирования: куда, как часто, что именно.
- Продумана изоляция от домашней основной сети: VLAN, правила файрвола, запрет broadcast.
- Есть базовая документация: схема сети, список IP, пароли (зашифрованы).
- Проверено восстановление хотя бы одного сервиса.
- Известно, сколько сервер потребляет в простое и под нагрузкой.
- Понятно, как обновлять систему без простоя основного дома (live-миграция или ручное переключение).
Как понять, что lab уже приносит пользу
Польза lab не измеряется аптаймом или количеством контейнеров. Она проявляется в моментах, когда вы спокойно обновляете Home Assistant, потому что уже проверили новую версию на копии; когда после сбоя питания восстанавливаете сервисы за 20 минут, а не за полдня; когда домашняя сеть работает стабильно, потому что все изменения сначала прошли через тестовый VLAN. Если вы перестали бояться нажимать кнопку «обновить» и точно знаете, что бэкап реален, — lab делает свою работу. Хорошие признаки:
- новый сервис сначала проходит тестирование в lab;
- обновления Home Assistant и контейнеров больше не пугают;
- домашняя сеть стала понятнее и стабильнее;
- бэкапы реально проверяются;
- умный дом и self-hosted сервисы меньше зависят от облаков и случайных сбоев.
Вывод
Домашний lab — это не коллекция железа, а страховка вашей цифровой независимости. Он особенно важен, когда вы строите умный дом на базе Home Assistant, используете self-hosted сервисы вместо облаков и хотите понимать, что происходит внутри вашей сети. Начинайте с малого: отдельный мини-ПК, Docker, бэкапы и один-два сервиса. Постепенно добавляйте Home Assistant, MQTT, медиасервер и мониторинг. Так lab станет не обузой, а фундаментом, на котором держится надёжная и управляемая домашняя инфраструктура.
FAQ
Нужен ли домашний lab, если уже есть NAS?
Да, если вы используете NAS не только как файлопомойку, но и как хост для Docker-контейнеров или виртуальных машин. Lab позволит тестировать обновления DSM, новые пакеты и сетевые настройки без риска потерять доступ к данным.
Можно ли использовать домашний lab на одном мини-ПК?
Более чем. Современные мини-ПК на Intel N100 тянут десяток контейнеров и пару виртуалок. Главное — не смешивать lab и боевые сервисы на одной машине.
Что важнее всего в домашнем lab?
Изоляция, проверенные бэкапы и документирование. Без первого вы рискуете основной сетью, без второго — данными, без третьего — своим временем.
Обязательно ли ставить Proxmox?
Нет, но он сильно упрощает жизнь, если вы планируете часто создавать/удалять виртуальные машины и контейнеры. Для простого Docker-хоста достаточно Ubuntu Server, но Proxmox даёт снапшоты и удобную веб-морду.
С чего лучше начать для умного дома?
С отдельного Zigbee-координатора, привязанного к lab-сети, тестовой инсталляции Home Assistant и MQTT-брокера. Так вы сможете экспериментировать с автоматизациями, не затрагивая реальные устройства.